权限与安全
先按任务选择文件访问范围,再检查将要使用的终端、插件、远程服务和电脑操作权限。运行前确认工作区和输出位置,提交或上传前核对目标。
文件访问范围
| 范围 | 适合任务 | 主要风险 |
|---|---|---|
| 只能读取文件 | 项目理解、代码审查、数据清点和计划 | Codex 使用只读沙箱;Claude 使用 Plan 模式,不能等同看待 |
| 可修改工作目录 | 修改代码、生成分析、图表和报告 | 覆盖已有文件、写错目录、混入无关改动 |
| 可访问所有文件 | 明确需要跨目录读取或写入的受控任务 | 不采用只读或工作区范围限制,并自动执行工具,可能影响工作区之外的数据与配置 |
第一次任务、陌生仓库和未审查 Skill 应从 Codex 只读配置开始。Codex 和 Claude 的初始配置都允许修改工作目录,需要主动调整;MCP、远程执行和 Computer Use 还需分别核对权限。详情见 配置只读沙箱。
审批策略
审批请求至少应说明:
- 将执行什么操作
- 目标文件、目录、主机或外部服务
- 是否会写入、上传、发送或删除
- 失败后能否安全重试
- 如何检查结果和恢复
没有出现审批窗口不代表操作只读。手动终端按当前系统用户权限运行;插件也需要单独安装、启用并授予相应版本权限。
凭据
- API Key、Token 和密码不要写入提示词、Git 仓库或截图。
- MCP、模型 API 和协作服务使用各自所需的最小凭据范围。
- 不要把 Provider Key 当作 Runtime 登录凭据。
- 导出日志、trace 或科研档案前检查 Authorization header、服务器地址、真实路径和样本隐私。
Computer Use
Computer Use 可操作受支持的网页和应用内嵌页面。使用前,在 SciForge 设置中检查运行状态;macOS 用户还需检查屏幕录制和辅助功能权限。
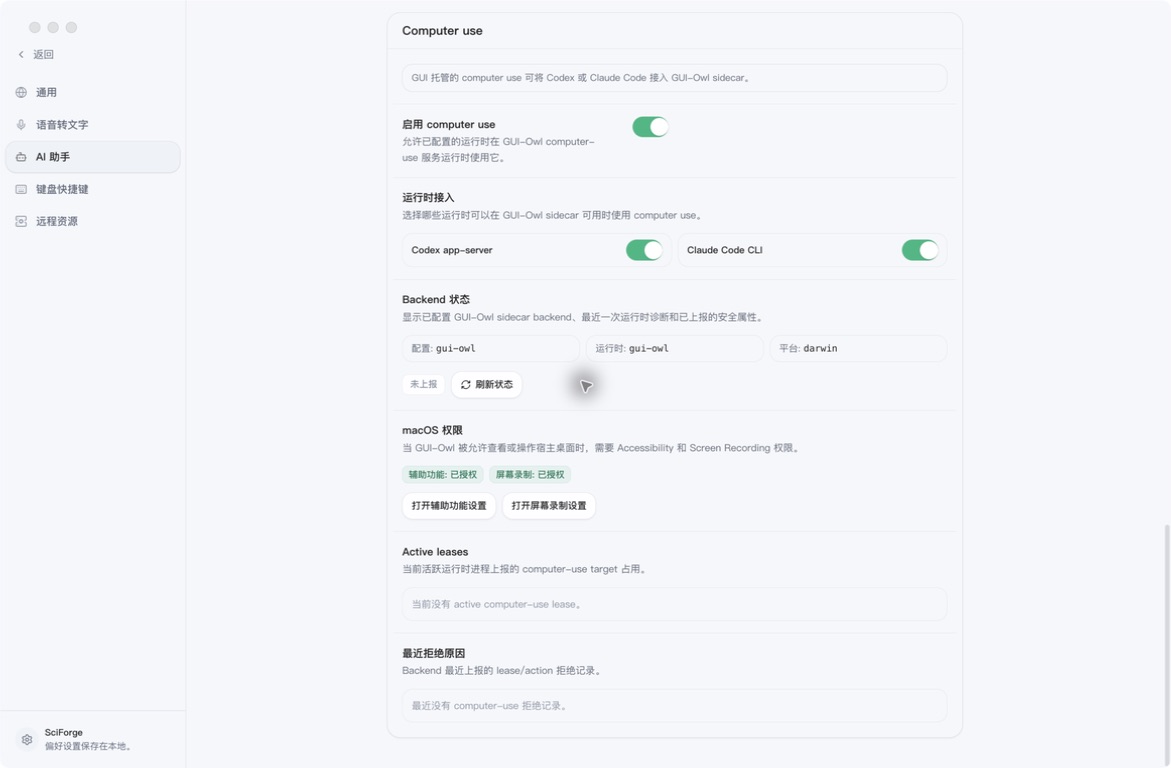 图 1:启用前,检查所选执行者、运行状态和系统权限。
以下动作应在执行当下由用户确认:账号登录或授权、发送消息、上传数据、购买或付款、删除外部内容、提交正式评测结果。
Scientific Figures 接受候选图时需要会话中的正式工具调用和宿主确认;面板中的“申请接受”只是发起请求。锚定批注的删除与反馈提交也各有确认步骤,具体见对应功能页。
科研数据安全
- 用公开或可再分发数据制作教程。
- 原始数据默认不覆盖,派生结果写入独立目录。
- 远程工作区中的数据是否允许下载由项目政策决定。
- 外部模型、MCP 和网页上传会改变数据边界,必须单独评估。
- 截图应隐藏真实账号、密钥、患者信息和服务器细节。
任务前检查
- 工作区或项目副本正确
- Git 基线已记录
- Runtime 与文件访问范围符合任务
- 输出目录与覆盖策略明确
- 网络、安装、登录和上传边界明确
- 验收与恢复方式明确